Résumé de l’articleVous manquez de temps aujourd’hui ? Voici l’essentiel en quelques lignes. Vous pourrez revenir à l’article complet plus tard. Lire le résuméMasquer le résumé
Votre site marche. Il s’affiche, il est joli, personne ne se plaint. Alors pourquoi diable faudrait-il payer quelque chose chaque mois pour l’entretenir. La question est légitime, et la réponse tient dans un mot que presque tout le monde comprend de travers.
L’essentiel
La maintenance recouvre deux métiers, pas un.
- Le préventif, tout ce qui se fait avant la panne pour la tenir à distance. Mises à jour, sauvegardes, certificats, surveillance. Bien fait, il ne se voit pas… et c’est justement son problème (personne n’a jamais remercié quelqu’un pour une panne qui n’a pas eu lieu).
- Le correctif, tout ce qui se fait après, dans l’urgence. C’est la moitié à laquelle tout le monde pense, et de très loin la plus chère.
Une confusion coûte cher au passage, celle qui range l’entretien du côté de l’hébergement. Votre hébergeur loue le terrain et veille sur ses machines. Ce qui tourne à l’intérieur est un autre métier, et beaucoup de sites ont un hébergeur et personne pour le reste, en toute bonne foi.
Reste à comprendre pourquoi un site ne tient pas tout seul. Il repose sur un empilement de pièces, le cœur de WordPress, le thème, les extensions, le langage qui les fait tourner, les navigateurs des visiteurs. Chacune suit son propre calendrier, décidé par des gens qui ne se consultent pas. Une extension se met à jour, et le panier de votre boutique refuse d’ajouter le moindre produit. Vous n’avez pourtant touché à rien.
Sur les sauvegardes, trois conditions séparent un vrai filet d’un décor. Être conservée ailleurs que sur le serveur du site, être assez fraîche, et avoir déjà été remontée pour de bon au moins une fois. La troisième est celle que presque personne ne remplit… et c’est le jour de l’incident qu’on l’apprend.
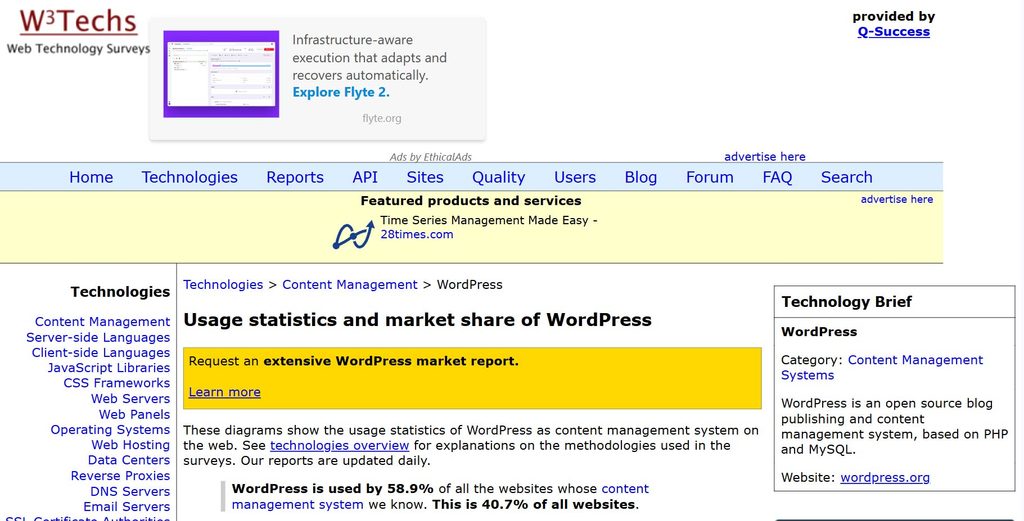
Quant à la sécurité, WordPress est surtout plus répandu que risqué. W3Techs le relève sur 40,7 % des sites recensés au 19 août 2026, et on attaque là où il y a du monde. Le point rassurant, c’est qu’une attaque n’a pas besoin d’une faille inédite, l’exploitation de vulnérabilités connues dans des extensions non mises à jour figurant parmi les plus courantes.
Ce que la lecture complète de l’article apporte en plus
Ce qu’est une préproduction, et pourquoi aucune mise à jour critique ne s’y soustrait. La différence entre une mise à jour mineure et une majeure, et ce que chacune risque de déplacer chez vous. Ce que l’entretien ne couvre pas, dit franchement. Le texte exact de la CNIL sur le délai de notification, souvent résumé de travers. Et la seule promesse que vous n’entendrez jamais ici, celle d’un site qui ne serait jamais piraté.
Le tout s’appuie sur des sources solides, dont la liste complète se trouve en fin d’article, tout autant que la mini FAQ.
Votre site marche. Il s’affiche, il est joli, personne ne se plaint. Alors pourquoi diable faudrait-il payer quelque chose chaque mois pour l’entretenir. La question est légitime, et je l’entends souvent. La réponse tient dans un mot que presque tout le monde comprend de travers, la maintenance.
Je suis web designer, et j’entretiens les sites que je construis. Les mises à jour courantes y sont automatisées et surveillées, avec retour arrière en cas d’anomalie. Les mises à jour critiques, elles, sont testées sur une copie du site avant d’être appliquées chez vous. Ce travail ne se voit nulle part quand il est bien fait… et c’est bien là tout le problème de la maintenance.
Ce mot recouvre deux choses très différentes, et la confusion entre les deux explique la plupart des mauvaises surprises. Vous trouverez ici ce qui se dégrade tout seul avec le temps, ce qui se prévoit, ce qui se répare, et pourquoi prévenir revient bien moins cher que guérir. À la fin, vous saurez exactement ce que vous payez, ou ce que vous risquez en ne le payant pas.
Un seul mot pour deux métiers
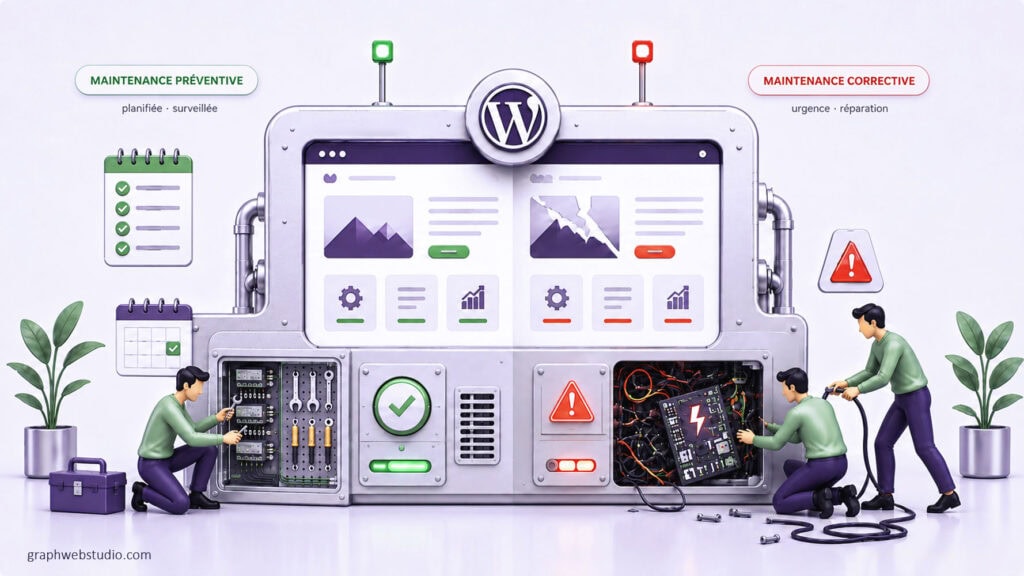
La maintenance d’un site WordPress recouvre deux choses très différentes. Le préventif, tout ce qui se fait avant la panne pour la tenir à distance ou limiter les dégâts si elle passe quand même. Le correctif, tout ce qui se fait après, quand elle est là quand même. Deux moitiés du même métier, et la plupart des malentendus viennent de là.
Ce vocabulaire n’est pas de moi. Il vient du monde de la maintenance industrielle, où l’on distingue depuis longtemps le préventif du correctif. On y entretient des moteurs plutôt que des sites, mais l’analogie fonctionne très bien ici.
Pour la plupart des gens, « maintenance » n’évoque que la seconde moitié, le dépanneur qu’on appelle quand ça casse. Une facture qui tombe le jour où le site tombe. C’est la moitié la plus visible… et de très loin la plus chère.
En pratique, un site en ligne se trouve dans l’une de ces trois situations. Personne ne s’en occupe, et il vieillit tout seul. Quelqu’un le répare quand il casse, sans rien faire entre-temps, ce qui s’appelle du correctif seul et reste très répandu. Ou bien quelqu’un travaille en amont pour que la panne n’arrive pas, et sait la réparer le jour où elle arrive quand même.
Pensez à votre voiture. La révision chez le garagiste, vidange, plaquettes, contrôle, ne répare rien, elle empêche la panne sur l’autoroute. Le dépannage, lui, vient après, quand on ne l’a pas faite, ou que quelque chose s’est mal passé malgré tout.
Cette image de la voiture, gardez-la en tête, elle va nous suivre jusqu’au bout. Parce qu’elle dit une chose simple. On paie l’entretien précisément pour ne pas payer le dépannage, plus cher, plus tard, au pire moment.
| Le préventif | Le correctif | |
|---|---|---|
| Quand il a lieu | avant la panne, à l’agenda ou sur alerte | après, dans l’urgence |
| Ce qu’on y fait | mises à jour, sauvegardes, certificats, surveillance | remettre debout, puis traiter la cause |
| Ce que ça coûte | un montant mensuel, modeste et prévisible | variable, plus l’activité à l’arrêt pendant ce temps |
| Ce qui se voit | rien, et c’est le but | tout le monde |
L’hébergeur loge votre site, il ne l’entretient pas
Une confusion revient sans arrêt, et elle coûte cher. L’hébergement, c’est la location du terrain, l’espace sur un serveur où vivent vos fichiers et l’électricité qui les tient allumés. Votre hébergeur veille d’abord sur ses machines. L’entretien de votre site est un autre travail.
Si une mise à jour casse votre page de contact, on a quitté le terrain de l’hébergement pur. L’entretien, lui, porte sur ce qui tourne à l’intérieur. Beaucoup de sites ont un hébergeur et personne pour le reste, et leurs propriétaires se croient couverts en toute bonne foi.
Chez moi, les deux ne se séparent pas. L’hébergement fait partie de l’entretien, sur un espace qui n’appartient qu’à votre site, et il n’y a donc qu’une facture.
Attention
Payer un hébergement couvre d’abord l’espace serveur. Sauvegardes, mises à jour, surveillance du site ou restauration ne sont comprises que si l’offre les prévoit. L’hébergement et l’entretien restent deux métiers différents.
Pourquoi un site ne reste jamais immobile
Un site ne reste jamais immobile, parce qu’il n’est pas posé à côté du monde technique, il vit dedans. Voilà le vrai sujet, celui que presque personne ne vous explique. Votre site vous semble figé, une fois posé il ne bouge plus. Faux. Ce que vous voyez à l’écran ne bouge pas, mais tout ce qui le fait tenir, en dessous, autour, au-dessus, avance sans arrêt.
Un site WordPress repose sur un empilement de pièces, le cœur de WordPress, votre thème, les extensions qui ajoutent chaque fonction, le langage PHP qui les fait tourner sur le serveur, sans oublier les navigateurs de vos visiteurs et le certificat de sécurité. Chacune de ces pièces suit son propre calendrier de mises à jour, décidé par des gens qui ne se consultent pas forcément. Votre site, lui, est au milieu, et il doit rester immobile pendant que le sol se déplace et que le ciel se dérobe.
Prenons du concret, parce que dit comme ça, ça reste abstrait.
Une extension se met à jour et, du jour au lendemain, le panier de votre boutique refuse d’ajouter le moindre produit. Un thème du commerce passe une version majeure et décale toute la mise en page d’une page que vous aviez soignée. Une version de PHP change sur le serveur et rend muet le formulaire de contact qui marchait la veille. Rien de tout cela ne vient de vous. Vous n’avez touché à rien… et pourtant quelque chose a bougé.
Ce qui casse, concrètement, et pourquoi
Quand un site se dégrade tout seul, les causes se comptent sur les doigts d’une main, et elles reviennent avec une régularité de métronome.
Le conflit de versions, d’abord. Deux extensions qui s’entendaient très bien cessent de se comprendre après une mise à jour de l’un ou de l’autre, et une fonction entière s’éteint. L’abandon, ensuite. Une extension dont l’auteur a cessé le développement continue de fonctionner un temps, puis devient une porte laissée ouverte, que plus personne ne surveille. L’oubli, aussi. Un certificat de sécurité expire, et vos visiteurs tombent sur une alerte avant même d’entrer sur le site, exactement au moment où ils s’apprêtaient à vous faire confiance.
La façon dont le site est bâti change-t-elle quelque chose ?
Tout cela dépend aussi beaucoup de la façon dont le site a été bâti. Un site monté sur un thème du commerce et une pile d’extensions additionne les éditeurs, donc les calendriers de mise à jour et les occasions de friction. C’est aussi pour ça que je construis sur les blocs natifs de WordPress en limitant les extensions au nécessaire. Moins de pièces sous le capot, c’est aussi moins d’endroits où ça peut coincer.
Un ami du métier me racontait le cas, un dimanche soir. Une mise à jour parfaitement anodine avait fait disparaître une page entière du site dont il s’occupait. Pas d’alerte, pas de bruit, juste une page blanche à la place du contenu. Ce genre de chose n’attend jamais le lundi matin pour arriver.
C’est précisément pour ça qu’une mise à jour critique ne se passe jamais directement sur le site en ligne. On la teste d’abord sur une copie complète du site, invisible du public et hébergée à part. Ce double porte un nom dans le métier, on l’appelle le staging, ou la préproduction.
Le principe est simple. On y rejoue exactement ce qu’on s’apprête à faire sur le vrai site. Si quelque chose casse, ça casse là, devant moi, un mardi après-midi, et personne ne le voit jamais. Si tout tient, on applique pour de bon. C’est plus long, forcément. C’est surtout la différence entre un métier et un pari.
Cette copie de test fait partie de l’entretien dès le premier niveau, et pas seulement des formules hautes. Une mise à jour appliquée à l’aveugle n’est pas moins risquée parce que le contrat est plus petit.
Le préventif, tout ce qui se fait avant la panne
Le préventif rassemble les gestes faits avant tout incident, et il se range en deux familles. Celle qui suit un calendrier, et celle qui répond à une alerte.
Le calendrier, d’abord. Quatre gestes qui reviennent, sans surprise et sans éclat.
- Les mises à jour, chacune selon ce qu’elle risque de déplacer.
- Les sauvegardes, dont on reparle plus bas, parce que tout le monde dit en faire.
- Le renouvellement des certificats, avant qu’ils n’expirent.
- Le suivi des performances, pour qu’un site rapide le reste.
Rien de spectaculaire là-dedans, et c’est pourtant le gros du travail.
L’alerte, ensuite. Une faille sérieuse est publiée sur une extension que vous utilisez, et il n’y a plus de calendrier qui tienne. S’il existe un correctif, il passe devant le reste. Sinon, on protège ce qui peut l’être en attendant. Le planning, lui, peut patienter.
Une sauvegarde, ça se juge comment ?
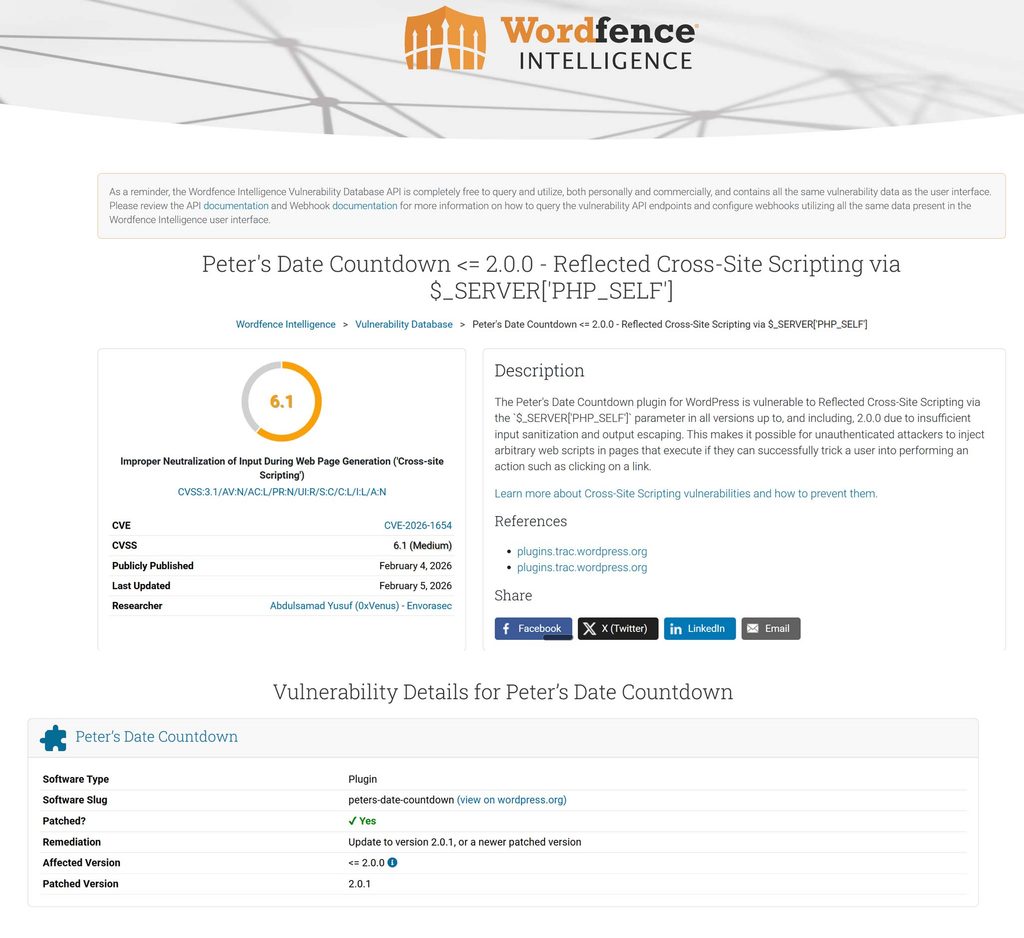
À trois choses, et la troisième est celle que presque personne ne fait. Un mot sur les sauvegardes, donc, parce que c’est là qu’on sépare le sérieux du décoratif. Sauvegarder, tout le monde le dit. Le faire vraiment demande trois choses. Une copie conservée ailleurs que sur le serveur du site, sinon l’incident qui emporte le site emporte la copie avec lui. Une copie assez fraîche pour que ce qui a été perdu entre-temps reste supportable. Et une copie qu’on a déjà remontée pour de bon, au moins une fois.
| Ce qu’une sauvegarde doit être | Ce qui arrive quand elle ne l’est pas |
|---|---|
| Conservée ailleurs que sur le serveur du site | l’incident qui emporte le site emporte la copie avec lui |
| Assez fraîche | ce qui a été produit depuis la dernière copie est perdu pour de bon |
| Déjà restaurée une fois, pour de bon | on découvre le jour de l’incident qu’elle ne remonte pas |
Sur les sites que j’entretiens, la sauvegarde part chaque jour à deux endroits indépendants, chez l’hébergeur en Suisse et sur un service externalisé en France, où elle est conservée cinquante jours.
Ce dernier point est le plus négligé de tous. Une sauvegarde qu’on n’a jamais remontée relève de l’espoir, pas du filet de sécurité. Les miennes l’ont été le jour où j’ai changé de système de sauvegarde, en remontant une copie pour vérifier qu’elle tenait vraiment debout. Parce que le jour où on en a besoin, on n’a pas droit à la mauvaise surprise.
Conseil
Si vous gérez votre site vous-même, l’essai vaut la peine d’être fait une fois. Prendre la dernière sauvegarde et la remonter sur une copie de test permet de voir ce qui revient réellement à l’arrivée. C’est long et ce n’est pas agréable, et c’est le seul moyen de savoir si votre filet existe vraiment.
Qu’est-ce qui se met à jour tout seul, et qu’est-ce qui ne le fait pas ?
Le cœur de WordPress installe seul ses correctifs de sécurité depuis 2013, selon sa documentation officielle, et c’est mal connu. Les extensions, elles, ne le font pas d’office, et ce sont justement elles qui posent l’essentiel des problèmes. Sur les sites que j’entretiens, elles suivent deux régimes, selon ce qu’elles risquent de déplacer.
Les mises à jour courantes sont automatisées, et le filet qui va avec ne dort jamais. Une capture de vos pages est prise avant, une autre juste après, et les deux sont comparées. Si quelque chose a bougé à l’écran, la mise à jour s’annule d’elle-même, sans attendre que quelqu’un s’en aperçoive. Les mises à jour critiques, elles, ne passent jamais en direct, elles sont d’abord appliquées sur la copie de test. Cette protection ne dépend pas de la formule, elle est incluse dans les trois.
Mise à jour mineure ou majeure, quelle différence ?
La première répare sans rien déplacer, la seconde apporte du nouveau et demande donc d’être vérifiée. Deux mots reviennent sans arrêt dans cette affaire, et personne ne prend jamais le temps de les expliquer. Une mise à jour mineure corrige surtout ce qui doit l’être sans changer de cap. Elle porte le dernier chiffre de la version, de 7.0.3 à 7.0.4. Une mise à jour majeure fait bouger les chiffres de devant, de 7.0 à 7.1, et elle apporte du nouveau.
La première se passe presque toujours sans bruit. La seconde demande de vérifier que tout ce qui tourne autour s’entend encore avec elle, et c’est exactement à ça que sert la copie de test. Votre site reste le vôtre dans les deux cas, il ne change pas de modèle, il reste simplement à jour.
Reste une chose à dire, parce qu’elle est vraie. Le préventif fait reculer le risque, il ne l’annule pas. On anticipe ce qui peut l’être, on surveille ce qui doit l’être, et il arrive quand même qu’un incident passe au travers. C’est justement pour ça que la seconde moitié du métier existe.
Un mot pour finir, à moitié sérieux. Quand le préventif est bien fait, il ne se voit pas. Aucune panne, aucun drame, rien à raconter. On finit presque par se demander à quoi il sert… jusqu’au jour où on l’arrête. C’est le sort de tous les métiers qui protègent, et il faut faire avec.
Le correctif, quand ça casse quand même
Le correctif rassemble tout ce qui se fait après la panne, et lui aussi se range en deux. Le dépannage, qui remet debout au plus vite. La réparation, qui traite la cause pour qu’elle ne revienne pas.
La distinction n’a rien de théorique, elle se voit sur la facture. Remettre un site en ligne après un incident prend parfois une heure. Comprendre par où c’est entré et refermer la porte prend beaucoup plus longtemps.
Dans les faits, une réparation ressemble rarement à un geste unique. On constate, on met le site à l’abri pour qu’il cesse de propager ce qu’il a attrapé, on remonte une sauvegarde propre, on cherche par où c’est entré, et on referme. La dernière étape est justement celle qu’on saute quand on est pressé… en laissant toutes les chances au problème de revenir.
C’est ici que la sauvegarde change de camp. La créer relevait du préventif. La restaurer relève du correctif. Le même outil, à deux moments opposés. Et c’est ici que la surveillance montre son intérêt réel, elle ne répare rien du tout, elle raccourcit tout, parce qu’on sait à quel moment ça a basculé au lieu de chercher à l’aveugle.
Le correctif est plus rare. Quand il tombe, en revanche, il peut coûter bien plus cher, durer plus longtemps et mettre les nerfs à rude épreuve. Parce qu’on le subit dans l’urgence, souvent avec une activité à l’arrêt pendant ce temps. Un site de vente hors ligne un week-end de forte affluence, c’est du chiffre d’affaires qui ne rentre pas, bien au-delà d’une ligne de facture. Et plus le préventif a été négligé longtemps, plus le correctif, le jour venu, est lourd. C’est le dépannage sur la bande d’arrêt d’urgence, sous la pluie, avec les phares qui passent.
WordPress est-il plus risqué qu’un autre ?
Il est surtout plus répandu, et les deux ne sont pas la même chose. Parlons donc de la sécurité de votre site, calmement, parce que le sujet se prête aux frissons faciles et que ce n’est pas mon genre. WordPress fait tourner 40,7 % des sites recensés par W3Techs, qui mesure l’usage des technologies du web, au relevé du 19 août 2026. Près de six sur dix parmi ceux dont on connaît le gestionnaire de contenu. Cette popularité même en fait une cible de choix, pour une raison très ordinaire. On attaque là où il y a du monde.
Le point rassurant, c’est qu’une attaque n’a pas forcément besoin d’une faille inédite, découverte par un génie dans sa cave. WordPress classe parmi les attaques les plus courantes l’exploitation de vulnérabilités connues, notamment dans des extensions ou logiciels qui n’ont pas été mis à jour.
Le danger vit dans une fenêtre précise, le temps qui sépare la découverte d’une faille de l’application de son correctif. Toute la maintenance préventive sert à raccourcir cette fenêtre autant que possible. Une fenêtre courte n’est pas une fenêtre fermée, et personne d’honnête ne vous promettra le contraire.
Ce qui est fait sur la porte d’entrée
Sur chaque site que je gère, la porte d’entrée est traitée à part. L’adresse de la page de connexion est déplacée, les tentatives en rafale sont bloquées, la connexion réclame une seconde preuve en plus du mot de passe, et les réglages les plus sensibles de WordPress sont fermés, à commencer par la possibilité de modifier le code depuis l’administration. Rien de tout cela n’est spectaculaire… et c’est très bien ainsi. C’est une porte de moins à essayer, pour qui passe dans le quartier.
La porte d’entrée n’est pas le seul point d’entrée, il y a aussi le voisinage. Sur beaucoup d’hébergements, des dizaines de sites cohabitent dans le même espace, et ce qui arrive à l’un peut s’étendre aux autres. Chaque site que je gère est logé chez lui, cloisonné, avec son étage et sa porte plutôt qu’une chambre dans une colocation. Si un voisin se fait pirater, la contamination a bien plus de mal à remonter jusqu’à vous.
Comment reconstitue-t-on ce qui s’est passé ?
Fermer les portes ne suffit pas, encore faut-il pouvoir reconstituer ce qui s’est passé derrière. Il existe pour cela des outils qui gardent la trace des gestes techniques d’un site, quelle extension a été installée, quel réglage a changé, et à quelle heure.
Ça ne protège de rien en soi, et ça paraît anodin tant que rien n’arrive. Le jour où quelque chose cloche, c’est pourtant ce qui sépare une réparation nette d’un long tâtonnement, parce qu’on sait à quel moment ça a basculé au lieu de chercher à l’aveugle. Ce genre de dispositif se met en place quand le site le justifie.
Et si une extension n’est plus maintenue ?
Reste le cas épineux, celui de l’extension qu’on ne peut plus mettre à jour parce que son auteur a disparu dans la nature. La fenêtre de risque, là, ne se referme pas d’un simple correctif, puisqu’il n’en existe plus.
C’est le moment où un entretien sérieux change de méthode. S’il existe une protection temporaire pour cette faille précise, on la pose, puis on remplace l’extension par une autre, vivante et maintenue. Rien de magique encore une fois, juste le refus de laisser une porte ouverte sous prétexte que plus personne ne veut la réparer.
Pourquoi prévenir coûte moins que guérir
Reste la question du prix, celle qui arrive toujours à ce moment-là. Mettez côte à côte les deux additions. D’un côté, un entretien mensuel, modeste, prévisible, qu’on inscrit tranquillement dans son budget. De l’autre, le coût d’un incident, réparer, nettoyer, restaurer, plus l’activité à l’arrêt pendant ce temps, plus, s’il y a eu une violation de données personnelles présentant un risque pour les droits et libertés des personnes, une notification à la CNIL, qu’elle attend dans les meilleurs délais et si possible sous 72 heures, ce genre de courrier qu’on préfère ne jamais avoir à écrire.
Le texte de la CNIL mérite d’être lu au mot près, parce qu’il est souvent résumé de travers. Selon elle, l’obligation porte d’abord sur la promptitude, les 72 heures n’en étant que la borne extérieure.
« La notification doit être transmise à la CNIL dans les meilleurs délais à la suite de la constatation d’une violation présentant un risque pour les droits et libertés des personnes. »
CNIL, « Notifier une violation de données personnelles », consulté le 25 août 2026
La comparaison se passe de commentaire. On ne paie pas la maintenance parce qu’un malheur est certain. On la paie parce qu’il est possible, et parce que le jour où il arrive, la facture n’a plus grand-chose à voir avec celle qu’on aurait payée pour l’éviter.
C’est une assurance active, sauf qu’au lieu d’attendre le sinistre, elle passe son temps à l’empêcher. Chez moi, cet entretien démarre à 59 euros par mois. Le prix d’une vidange, à peu près… pour ne pas finir sur la bande d’arrêt d’urgence.
Ce que je ne vous promettrai jamais
Il y a une phrase que vous n’entendrez pas de ma bouche, « avec moi, votre site ne sera jamais piraté, jamais en panne ». Elle serait fausse, et je tiens trop à votre confiance pour vous vendre un soulagement d’un soir. Aucune solution, pas une seule, ne supprime totalement le risque d’une intrusion, d’une faille encore inconnue de tous, d’un incident. Quiconque vous jure le contraire vous raconte une histoire.
Ce que l’entretien ne couvre pas
L’entretien couvre l’hébergement, la surveillance, les mises à jour, les sauvegardes et la remise en état quand un incident survient malgré tout. Il ne couvre pas les évolutions de votre site, une page en plus, une fonction nouvelle, une boutique qu’on retravaille, ni les dégâts causés par une intervention qui n’a rien à voir avec la maintenance. Un entretien qui prétendrait tout couvrir pour le même prix ne tiendrait pas trois mois.
Ces évolutions-là ont leur place, simplement ailleurs. L’entretien démarre avec Essentiel, qui porte déjà l’hébergement isolé, la double surveillance, les sauvegardes quotidiennes à deux endroits et les mises à jour avec retour arrière. Confort et Sérénité y ajoutent du temps d’intervention compris chaque mois, celui qui sert justement aux ajustements et aux petites évolutions. Le détail des trois est sur la page maintenance.
Ce à quoi je m’engage, en revanche
Mon engagement porte sur les gestes, jamais sur la garantie d’un résultat. Ce à quoi je m’engage est donc différent. Surtout, ça se vérifie. Mettre en œuvre tout ce qui fait reculer le risque, surveiller ce qui doit l’être, et faire en sorte que le jour où quelque chose arrive malgré tout, ce soit vu vite, contenu et réparable, parce qu’une sauvegarde testée existe.
La différence tient dans un mot. Ce qui est prévisible relève de mon travail, une mise à jour qui casse une page, un certificat qui expire, une extension abandonnée. Un accident, par définition, ne se voyait pas venir. Le premier ne devrait pas arriver. Le second peut arriver à tout le monde… et ce qui compte alors, c’est la vitesse à laquelle on s’en relève.
C’est un garde-fou solide, pas une assurance tous risques. La nuance a l’air modeste… elle est en réalité toute la différence entre quelqu’un d’honnête et un vendeur de tranquillité en toc.
La tranquillité ne se voit pas, c’est justement le but
Reprenons depuis le début, ce site qui marche et pour lequel on se demandait pourquoi payer. Vous avez maintenant la réponse. Il marche aujourd’hui, oui. Mais le monde qui le fait tourner, lui, ne s’arrêtera pas de bouger sous ses pieds. La maintenance consiste d’abord à éviter d’avoir à réparer.
Un site bien entretenu ne devrait pas faire parler de lui. Pas de panne un dimanche soir, pas de page blanche, pas de courrier de la CNIL. Rien. Et ce rien, ce silence, c’est le signe que tout va bien, pas que rien ne se passe. La tranquillité ne se voit pas. C’est justement à ça qu’on la reconnaît.
Sur la route, les deux options existent toujours. La révision au calme, ou le dépannage sous la pluie. À chacun de voir laquelle il préfère payer. Si vous voulez qu’on regarde ensemble ce dont votre site a besoin, sans engagement, c’est par la page maintenance ou la foire aux questions que ça commence.
Questions fréquentes
Une mise à jour peut-elle vraiment casser un site qui marche ?
Oui. Deux extensions qui s’entendaient bien peuvent cesser de se comprendre après une nouvelle version, ou un thème passer un cap et décaler une page entière. Rien ne prévient, et personne n’a rien fait de mal. C’est pour cette raison que les mises à jour critiques se testent sur une copie avant d’être appliquées.
Les mises à jour ne sont-elles pas déjà automatiques ?
Les petites mises à jour de sécurité de WordPress s’installent seules depuis 2013, selon la documentation officielle du projet, c’est vrai. Les extensions et les thèmes, eux, ne le font pas d’office, et leurs mises à jour peuvent aussi déplacer des fonctions ou de l’affichage. Sur un site entretenu, les mises à jour courantes sont automatisées avec un contrôle avant et après, et les critiques passent par une copie de test avant d’être appliquées.
Avec une maintenance, suis-je certain de ne jamais être piraté ?
Non. Quiconque vous l’affirme vous promet quelque chose que personne ne peut garantir. Aucune protection ne supprime totalement le risque. Ce qu’une bonne maintenance vous apporte, c’est de rendre l’intrusion beaucoup plus difficile, de la repérer vite si elle survient, et de pouvoir tout remettre en état grâce à une sauvegarde testée. Un garde-fou sérieux, pas une garantie absolue.
Qu’est-ce qu’une préproduction, concrètement ?
C’est une copie complète du site, invisible du public et hébergée à part, sur laquelle on rejoue une mise à jour avant de l’appliquer pour de bon. Si quelque chose casse, ça casse là, et vos visiteurs n’en voient rien. Le métier l’appelle aussi le staging.
Que se passe-t-il si une extension que j’utilise n’est plus maintenue ?
Son auteur ne publiera plus de correctif, donc une faille découverte plus tard peut y rester ouverte. S’il existe une protection temporaire adaptée, elle permet de sécuriser la transition, puis l’extension est remplacée par une autre, vivante et maintenue. Continuer à s’en servir sans rien faire revient à garder une porte dont on sait qu’elle ne ferme plus.
Sources
Textes officiels et institutions
- CNIL, notifier une violation de données personnelles.
- Cybermalveillance.gouv.fr, pourquoi et comment bien gérer ses mises à jour (dispositif national d’assistance aux victimes).
- OWASP, Virtual Patching Cheat Sheet (la protection posée en attendant un correctif).
Documentation officielle d’un éditeur
- WordPress.org, les mises à jour automatiques en arrière-plan.
- WordPress Developer Resources, Upgrading WordPress.
- Make WordPress Core, Version Numbering.
- WordPress Developer Resources, Hardening WordPress.
- Aide Google Chrome, vérifier si la connexion d’un site est sécurisée.
Presse et rapports de secteur
- W3Techs, part d’usage de WordPress parmi les sites recensés (relevé du 19 août 2026).